
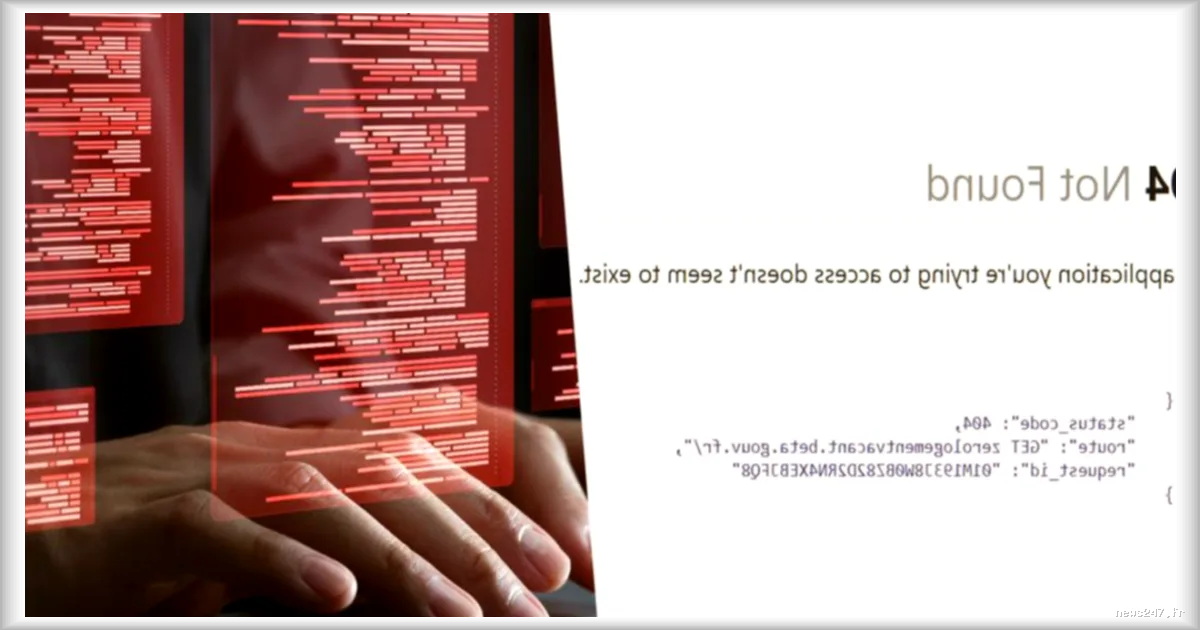
Un nouveau coup dur pour la cybersécurité française. Le site « Zéro logement vacant », plateforme publique rattachée au ministère de la Ville et du Logement, a été rendu inaccessible dimanche après une cyberattaque massive revendiquée par le groupe de pirates ZeroBytes. Selon nos confrères du Figaro, cette intrusion a permis le vol de près de 149 millions d’enregistrements bruts contenant des données personnelles et immobilières.
Ce qu'il faut retenir
- Le site « Zéro logement vacant », dédié à la remise sur le marché des logements vacants, a été piraté par le groupe ZeroBytes
- Les pirates revendiquent le vol de 149 millions de données (noms, adresses, identifiants, etc.)
- Cette attaque intervient quelques semaines après une autre cyberattaque contre le fisc, également revendiquée par ZeroBytes
- Le ministère du Logement n’a pas souhaité communiquer sur l’incident à ce stade
- Le groupe ZeroBytes affirme avoir ciblé à la fois des propriétaires et des utilisateurs de la plateforme
Une plateforme gouvernementale visée par des pirates expérimentés
Le site « Zéro logement vacant » est un service numérique de l’État conçu pour aider les collectivités locales à identifier et réinsérer les logements vacants dans le marché immobilier. Côté technique, son piratage a entraîné une interruption de son fonctionnement, empêchant les utilisateurs d’accéder aux données stockées. Selon French Breaches, site spécialisé dans la documentation des cybermenaces en France, ZeroBytes a revendiqué cette attaque en s’inscrivant dans la continuité de ses précédentes opérations.
Parmi les éléments dérobés figurent des informations sensibles telles que les noms et prénoms, les dates de naissance, les adresses postales ainsi que des identifiants liés aux propriétaires ou aux biens immobiliers enregistrés. Les fichiers piratés pourraient contenir des doublons, ce qui compliquerait leur traitement par les autorités.
ZeroBytes frappe à nouveau : le fisc avait déjà été ciblé
Le groupe ZeroBytes n’en est pas à son coup d’essai. Mi-août, il avait revendiqué le piratage des données de 678 000 particuliers et professionnels, cette fois-ci auprès de la Direction générale des finances publiques (DGFiP). Ces attaques successives, menées à la fin juin et en juillet, confirment une stratégie offensive du collectif contre les administrations françaises.
Les méthodes employées par ZeroBytes restent floues, mais leur capacité à infiltrer des systèmes gouvernementaux soulève des questions sur les dispositifs de cybersécurité en place. Côté ministère, aucune déclaration officielle n’a été publiée à ce jour, l’institution se contentant d’indiquer qu’elle ne communiquerait pas « à ce stade ».
Des données personnelles exposées : quels risques pour les victimes ?
Avec 149 millions de données récupérées, ZeroBytes dispose d’un volume d’informations suffisamment large pour alimenter des usages malveillants à grande échelle. Les fichiers volés pourraient servir à des tentatives d’usurpation d’identité, à des campagnes de phishing ou encore à du chantage. Les propriétaires et utilisateurs concernés par ce piratage doivent donc rester vigilants face à d’éventuelles sollicitations suspectes.
Pour l’heure, aucune fuite confirmée n’a été rendue publique, mais les associations de défense des données personnelles appellent déjà à une transparence accrue de la part des autorités. Autant dire que la pression monte sur le gouvernement pour qu’il clarifie l’étendue des dégâts et les mesures prises pour protéger les citoyens.
Cette succession de piratages contre des services publics rappelle l’urgence de moderniser les infrastructures numériques de l’État. Entre risques cyber croissants et enjeux de protection des données, la question ne se limite plus à savoir si de nouvelles attaques surviendront, mais bien quand elles se produiront.
Selon French Breaches, les pirates ont récupéré près de 149 millions d’enregistrements bruts contenant des noms et prénoms, des dates de naissance, des adresses postales ainsi que divers identifiants associés aux propriétaires ou aux biens immobiliers enregistrés sur la plateforme. Ces fichiers peuvent comporter des doublons.
Les données volées pourraient être utilisées pour des tentatives d’usurpation d’identité, des campagnes de phishing ou du chantage. Les personnes concernées doivent rester vigilantes face à d’éventuelles sollicitations suspectes et signaler toute activité frauduleuse aux autorités compétentes.



