
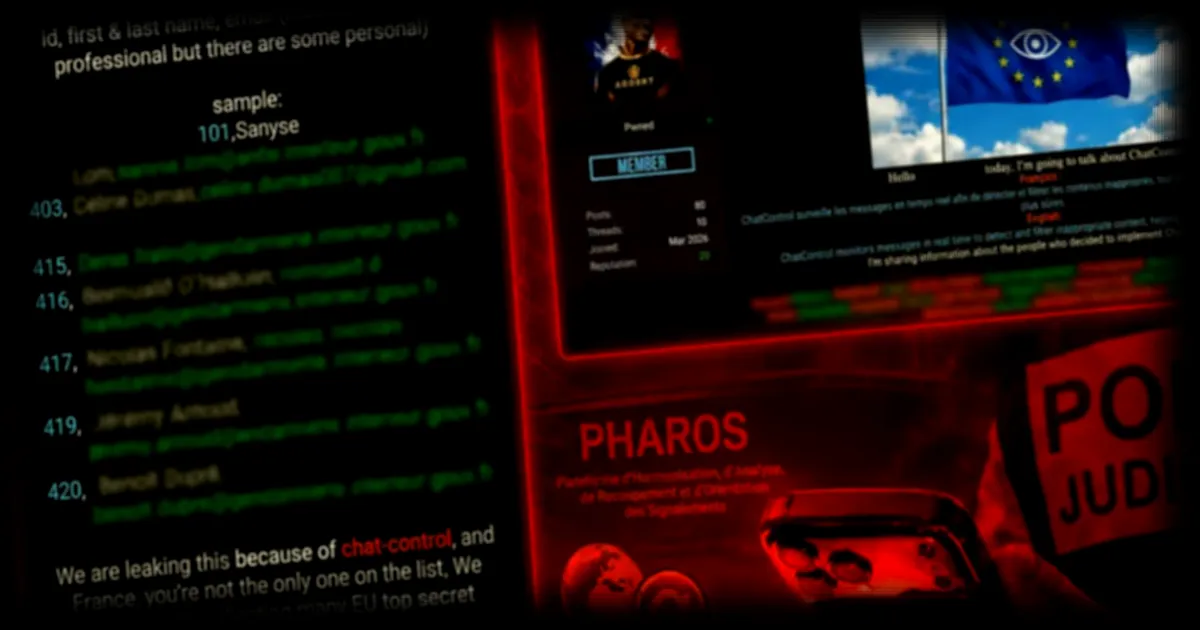
Selon FrenchBreaches, une campagne de divulgation de données personnelles ciblant des responsables politiques français prend une nouvelle dimension judiciaire. Plusieurs élus concernés ont déposé des signalements auprès de la plateforme PHAROS, gérée par les autorités françaises, après la publication en ligne d’informations les identifiant, les contactant et, dans certains cas, les localisant.
Cette initiative survient dans le sillage d’une fuite revendiquée par un cybercriminel, qui affirme avoir exposé les données de 24 responsables politiques français associés à l’adoption récente du dispositif européen « Chat Control ». Les informations diffusées incluent des adresses personnelles, des numéros de téléphone, des adresses électroniques, des photographies ainsi que d’autres catégories de données privées, selon les captures d’écran partagées par l’auteur de la fuite.
Ce qu'il faut retenir
- Un cybercriminel revendique la diffusion des données personnelles de 24 responsables politiques français, liées à leur position sur le dispositif « Chat Control ».
- Plusieurs élus ont saisi la plateforme PHAROS, dédiée aux signalements de contenus illicites en ligne, sans que le nombre de signalements ni leurs suites judiciaires ne soient connus à ce stade.
- Une seconde fuite, revendiquée par le même acteur, concerne 111 528 agents du gouvernement français, dont les données proviendraient de la plateforme GendForm2 de la Gendarmerie nationale.
- L’auteur des fuites assume une motivation politique, visant à sanctionner les élus favorables à « Chat Control » ou absents lors du vote parlementaire.
Une opération de doxing revendiquée comme une réponse à « Chat Control »
L’auteur des fuites a explicitement lié ses actions à la controverse entourant « Chat Control », un terme désignant les mécanismes européens de détection des contenus d’abus sexuels sur mineurs dans les communications électroniques. Dans les messages accompagnant les données, il présente sa démarche comme une mesure de représailles contre les responsables politiques ayant soutenu ce dispositif ou s’étant abstenus lors du vote au Parlement européen.
Les informations divulguées, telles que les adresses personnelles, les numéros de téléphone ou les dates de naissance, exposent les personnes concernées à des risques accrus de harcèlement en ligne, d’usurpation d’identité ou de fraudes ciblées. Pour des personnalités politiques, la publication d’une adresse privée pose également des questions de sécurité physique, un risque que les signalements via PHAROS pourraient permettre d’atténuer.
Des données issues de fuites antérieures et agrégées pour former des « dossiers individuels »
Selon FrenchBreaches, les données publiées ne proviennent pas d’un piratage direct du Parlement européen, mais d’une agrégation d’informations récupérées dans des fuites antérieures. Cette méthode transforme des données initialement dispersées en dossiers complets, augmentant significativement les risques pour les personnes exposées.
Les captures d’écran partagées par l’auteur montrent que les fichiers contiennent, en plus des coordonnées personnelles, des identifiants, des adresses électroniques professionnelles et, dans certains cas, des adresses personnelles. L’étendue exacte de ces données, leur ancienneté et les circonstances de leur extraction restent cependant à préciser.
Une seconde fuite cible 111 528 agents du gouvernement français
Parallèlement à l’affaire concernant les élus, une seconde revendication en ligne affirme avoir exposé les données de 111 528 agents français, dont les identifiants, noms, prénoms et adresses électroniques professionnelles proviendraient de GendForm2, une plateforme utilisée par la Gendarmerie nationale. Certaines adresses personnelles figurent également dans ces fichiers, selon les informations recueillies.
L’auteur de cette seconde fuite revendique également une motivation politique, affirmant vouloir collecter et publier des documents confidentiels concernant l’Union européenne. À ce jour, l’origine exacte des données et leur méthode d’extraction n’ont pas été confirmées par les autorités.
PHAROS, un outil utilisé pour alerter les autorités face à la diffusion de données personnelles
Plusieurs des responsables politiques ciblés ont choisi de signaler les contenus diffusés sur Internet via la plateforme PHAROS, gérée par les services français. Cette initiative marque l’entrée de l’affaire dans une phase judiciaire, bien que ni le nombre de signalements déposés ni les suites qui leur seront données n’aient été rendus publics à ce jour.
La mobilisation de PHAROS illustre une réponse concrète des autorités face à la montée des campagnes de doxing à caractère politique. Cependant, l’efficacité de ces signalements dépendra des suites judiciaires et des mesures de protection mises en place pour les personnes exposées.
Le contexte politique autour de « Chat Control » reste tendu, alors que le Parlement européen a récemment rejeté la position du Conseil sur la prolongation du régime temporaire, sans pour autant atteindre la majorité absolue nécessaire. Le régime en vigueur doit donc rester applicable jusqu’au 3 avril 2028, date à laquelle un cadre permanent devrait être adopté après de nouvelles négociations.
Les élus concernés par les fuites pourraient également renforcer leurs mesures de protection, notamment en ce qui concerne la sécurisation de leurs données personnelles et professionnelles. Des audits supplémentaires pourraient être envisagés au sein des institutions pour prévenir de futures fuites.
Un phénomène qui dépasse le cadre du débat européen
Ces deux affaires illustrent une tendance préoccupante : l’utilisation de données personnelles issues de compromissions antérieures à des fins politiques. Leur publication devient alors un instrument de pression, transformant des informations initialement dispersées en outils de harcèlement ou de chantage.
Le doxing, bien que non nouveau, prend ici une dimension stratégique, exploitant des failles de sécurité pour influencer le débat public. Les autorités françaises et européennes pourraient être amenées à renforcer leurs dispositifs de protection des données et de lutte contre les cybermenaces à caractère politique.
PHAROS est une plateforme française dédiée au signalement des contenus illicites en ligne, notamment les propos haineux, les images à caractère pédopornographique ou les atteintes à la vie privée. Dans cette affaire, plusieurs élus ont utilisé PHAROS pour alerter les autorités après la diffusion de leurs données personnelles, mais ni le nombre de signalements ni les suites judiciaires n’ont été communiqués à ce jour.
« Chat Control » désigne les dispositifs européens visant à détecter les contenus d’abus sexuels sur mineurs dans les communications électroniques. Le Parlement européen s’est récemment prononcé sur la prolongation du régime temporaire, sans parvenir à une majorité absolue. L’auteur des fuites revendique ses actions comme une réponse aux élus favorables à ce dispositif, illustrant ainsi l’instrumentalisation politique des données personnelles.



