
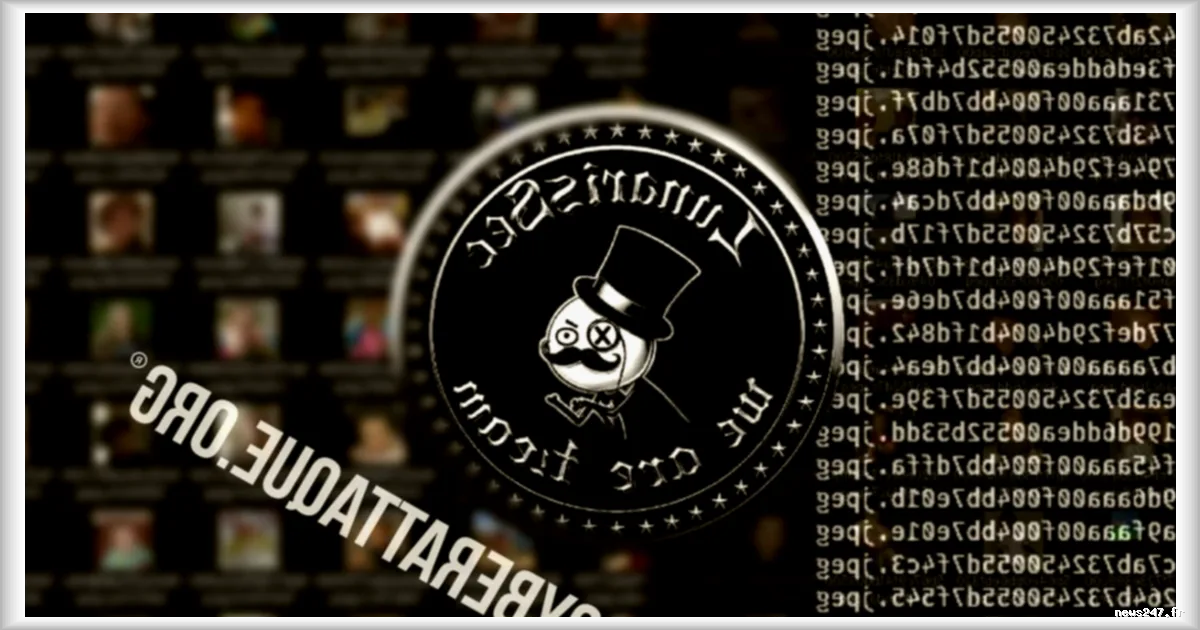
Une faille de sécurité affectant Qare, la plateforme française de téléconsultation médicale, a été signalée par le groupe de hackers LunarisSec. Selon Cyberattaque.org, ce dernier affirme avoir identifié un accès non autorisé à des données hébergées sur Qare.fr, incluant des photographies d’utilisateurs, dont des images d’enfants.
Ce qu’il faut retenir
- Une intrusion non autorisée a été signalée sur Qare.fr, plateforme de téléconsultation médicale, par le groupe LunarisSec, selon Cyberattaque.org.
- Parmi les données exposées figurent des photographies d’utilisateurs, dont des images d’enfants, ainsi que des informations personnelles structurées.
- Le signalement, présenté comme une alerte de sécurité et non une opération malveillante, révèle des éléments sensibles sans pour autant en quantifier l’étendue.
- Les captures publiées par LunarisSec montrent des répertoires contenant des fichiers JPEG et des données structurées, incluant noms, prénoms, civilités et localisations.
- L’origine exacte de l’accès, le nombre de personnes concernées et la nature complète des données exposées restent à déterminer.
D’après Cyberattaque.org, LunarisSec se présente comme un acteur ayant identifié une vulnérabilité plutôt que comme une entité cherchant à exploiter ou diffuser illégalement les données récupérées. Les captures d’écran partagées par le groupe révèlent cependant des éléments particulièrement sensibles, notamment des répertoires contenant des fichiers JPEG et leurs miniatures.
Parmi les images identifiées figurent des photographies de personnes ainsi que plusieurs enfants, bien que Cyberattaque.org ait choisi de ne pas reproduire les visages ou les données permettant une identification directe. Une autre capture, toujours selon Cyberattaque.org, montre des données structurées incluant des champs relatifs aux noms, prénoms, civilités, villes et codes postaux, certaines informations ayant été masquées dans les éléments diffusés.
Un incident aux enjeux particulièrement sensibles
La présence de photographies sur une plateforme de téléconsultation médicale soulève des questions majeures, ces images pouvant avoir été transmises dans un contexte médical. Leur exposition potentielle peut révéler ou permettre de déduire des informations relevant de la vie privée et de la santé des utilisateurs. La présence de mineurs parmi les images concernées accentue encore la sensibilité de l’incident, en raison des risques liés à une diffusion non consentie, au harcèlement ou à une utilisation abusive des clichés.
Selon Cyberattaque.org, l’exposition de ces données a été signalée par LunarisSec, mais ni le volume total de personnes ni le nombre exact de photographies concernées n’ont été rendus publics à ce stade. Les investigations se poursuivent pour déterminer l’origine exacte de l’accès, l’étendue des données potentiellement exposées et le nombre de comptes impactés.
Des données personnelles et médicales potentiellement compromises
Les données exposées ne se limitent pas aux photographies. Les captures partagées par LunarisSec et analysées par Cyberattaque.org révèlent également des informations personnelles structurées, telles que des noms, prénoms, civilités, villes et codes postaux. Bien que certaines données aient été masquées dans les éléments diffusés, leur présence dans les captures indique une collecte et un stockage de données personnelles potentiellement accessibles.
Dans le cadre d’une plateforme de téléconsultation, les utilisateurs sont amenés à transmettre des documents et images médicales sensibles. L’exposition de ces données, si elle est confirmée, pourrait donc avoir des répercussions graves sur la confidentialité des patients et la sécurité de leurs informations de santé.
Cet incident rappelle l’importance de la protection des données dans le secteur de la santé, un enjeu qui s’est encore complexifié avec l’essor des services de téléconsultation. Les plateformes comme Qare doivent garantir un niveau de sécurité optimal pour préserver la confiance des utilisateurs, notamment dans un contexte où les données médicales et personnelles sont particulièrement sensibles.
Reste à savoir si d’autres révélations ou confirmations émergeront dans les prochains jours, ou si cet épisode restera limité à un signalement ponctuel sans conséquence plus large. Une chose est sûre : la cybersécurité des services de santé en ligne reste un sujet de vigilance constante pour les professionnels comme pour les patients.
À ce stade, aucune communication officielle de Qare n’a été publiée concernant les mesures prises. Les investigations internes et, le cas échéant, les éventuelles collaborations avec les autorités compétentes devraient permettre de clarifier les actions engagées dans les prochains jours.
Qare n’a pas encore communiqué de procédure spécifique pour permettre aux utilisateurs de vérifier l’impact éventuel de cette faille. Les plateformes concernées par des incidents similaires proposent généralement des outils de vérification ou des canaux dédiés, mais cela reste à confirmer par Qare.



