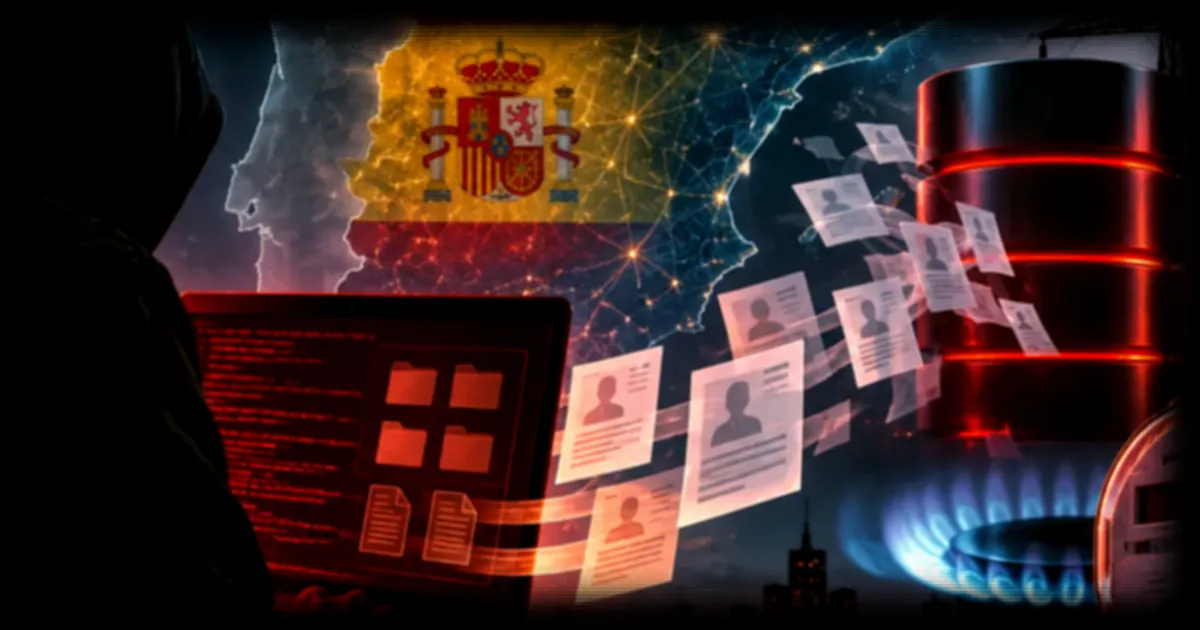
La sécurité des données personnelles et énergétiques est une préoccupation majeure dans le monde actuel, où les pirates et les cyberattaques sont de plus en plus fréquents. Selon FrenchBreaches, un pirate a revendiqué plus de 40 millions de points de fourniture d’énergie en Espagne, ce qui constitue une fuite de données d’une ampleur exceptionnelle. Cette revendication a été publiée le 6 septembre 2026 sur un forum cybercriminel.
Cette fuite de données concerne les identifiants uniques des points de fourniture d’électricité et de gaz en Espagne, appelés CUPS. Le pirate, qui utilise le pseudonyme « spain », affirme disposer de 40 056 699 CUPS, ainsi que de millions d’enregistrements contenant des informations permettant d’identifier les titulaires de ces points de fourniture. Les données sont présentées comme provenant du SIPS (Sistema de Información de Puntos de Suministro), le système espagnol regroupant les informations techniques, commerciales et de consommation des points de fourniture raccordés aux distributeurs d’électricité et de gaz naturel.
Ce qu'il faut retenir
- 40 056 699 CUPS revendiqués par le pirate
- Les données proviendraient du SIPS (Sistema de Información de Puntos de Suministro)
- Les informations comprennent des noms, prénoms, numéros d’identification, dates de naissance, adresses et informations énergétiques détaillées
- Le pirate utilise le pseudonyme « spain » et a publié la revendication sur un forum cybercriminel
- La fuite de données pourrait faciliter des campagnes de phishing et d’ingénierie sociale
Les données revendiquées
Les informations revendiquées comprennent notamment les noms et prénoms, numéros d’identification NIF/CIF, dates de naissance, adresses des titulaires, CUPS, adresses des points de fourniture, communes, provinces et codes postaux, distributeurs d’énergie, tarifs et caractéristiques des contrats, informations sur les compteurs, puissances souscrites, profils et données de consommation énergétique, ainsi que des informations relatives à l’autoconsommation. Cela représente un niveau de détail important, qui pourrait être utilisé pour des campagnes de phishing et d’ingénierie sociale ciblées.
Il est important de noter que le chiffre de 40 millions de points de fourniture ne correspond pas nécessairement à 40 millions de personnes, car un CUPS identifie un point de fourniture d’électricité ou de gaz et une même personne peut être associée à plusieurs points. Cependant, le pirate affirme que 10 à 20 millions d’enregistrements, voire davantage, disposeraient d’informations complètes sur leurs titulaires.
Les risques pour les personnes concernées
Si la base revendiquée est authentique, son niveau de détail pourrait faciliter des campagnes de phishing et d’ingénierie sociale particulièrement crédibles. Un fraudeur pourrait potentiellement connaître l’identité d’un client, son adresse, son distributeur, son CUPS, certaines caractéristiques de son contrat et des informations relatives à sa consommation. Ces données pourraient notamment être utilisées pour se faire passer pour un fournisseur d’électricité ou de gaz, un distributeur ou un technicien.
Il est donc essentiel que les personnes concernées soient vigilantes et prennent des mesures pour protéger leurs données personnelles et énergétiques. Cela peut inclure la vérification de l’authenticité des communications reçues, la mise à jour des informations de sécurité et la surveillance de leurs comptes et contrats.
L’origine de la base
Le pirate présente le SIPS comme la source de la base, mais cela ne permet pas d’affirmer que les systèmes de la CNMC ont directement été compromis. Les distributeurs alimentent le SIPS et les commercialisateurs autorisés peuvent accéder à ses données. Une extraction pourrait donc provenir de différents acteurs disposant d’un accès à ces informations.
De plus, la CNMC précise que son SIPS électrique ne contient plus d’informations permettant d’identifier directement le titulaire d’un point de fourniture. Or, l’échantillon publié par le pirate comporte notamment une identité, un numéro d’identification et une date de naissance. Cela pourrait indiquer une origine différente, un enrichissement des données ou l’utilisation de plusieurs sources. La provenance exacte de l’ensemble reste donc à déterminer.
En conclusion, cette fuite de données souligne l’importance de la sécurité des données personnelles et énergétiques dans le monde actuel. Il est essentiel que les entreprises et les autorités prennent des mesures pour protéger ces données et que les consommateurs soient vigilants et prennent des précautions pour protéger leurs informations sensibles.